Aktualne Grupy Hackerskie: LockBit i Volt Typhoon
W 2026 roku granica między pospolitą cyberprzestępczością a państwowym cyber-sabotażem niemal całkowicie zanikła. Na cyfrowym polu bitwy dominują dwie potężne siły, które reprezentują dwa skrajnie różne, ale równie niszczycielskie podejścia do ataków na Stany Zjednoczone: LockBit - nastawiona na gigantyczny zysk korporacja ransomware, oraz Volt Typhoon - widmowa jednostka dywersyjna powiązana z chińskim wywiadem. Obie grupy zdołały spenetrować najbardziej strzeżone sieci USA, udowadniając, że żadna infrastruktura nie jest w pełni bezpieczna w erze konfliktów hybrydowych.
LockBit (Model Ransomware-as-a-Service) to obecnie najbardziej dochodowa organizacja przestępcza w sieci. Ich flagowy produkt, LockBit 3.0, to arcydzieło złośliwego kodu, które potrafi zaszyfrować terabajty danych w zaledwie kilka minut. Grupa ta wprowadziła do świata hakerskiego standardy korporacyjne: posiadają własny dział wsparcia technicznego dla ofiar, systemy ticketowe, a nawet programy lojalnościowe dla swoich współpracowników (tzw. afiliantów). Ich celem jest maksymalny zysk poprzez potrójne wymuszenie: szyfrowanie plików, kradzież poufnych danych pod groźbą publikacji oraz ataki DDoS paraliżujące serwery ofiary. Mimo spektakularnych operacji FBI mających na celu ich rozbicie (Operacja Cronos), LockBit nieustannie odradza się pod nowymi adresami w sieci Tor, pozostając głównym zagrożeniem dla amerykańskiego sektora medycznego i finansowego.
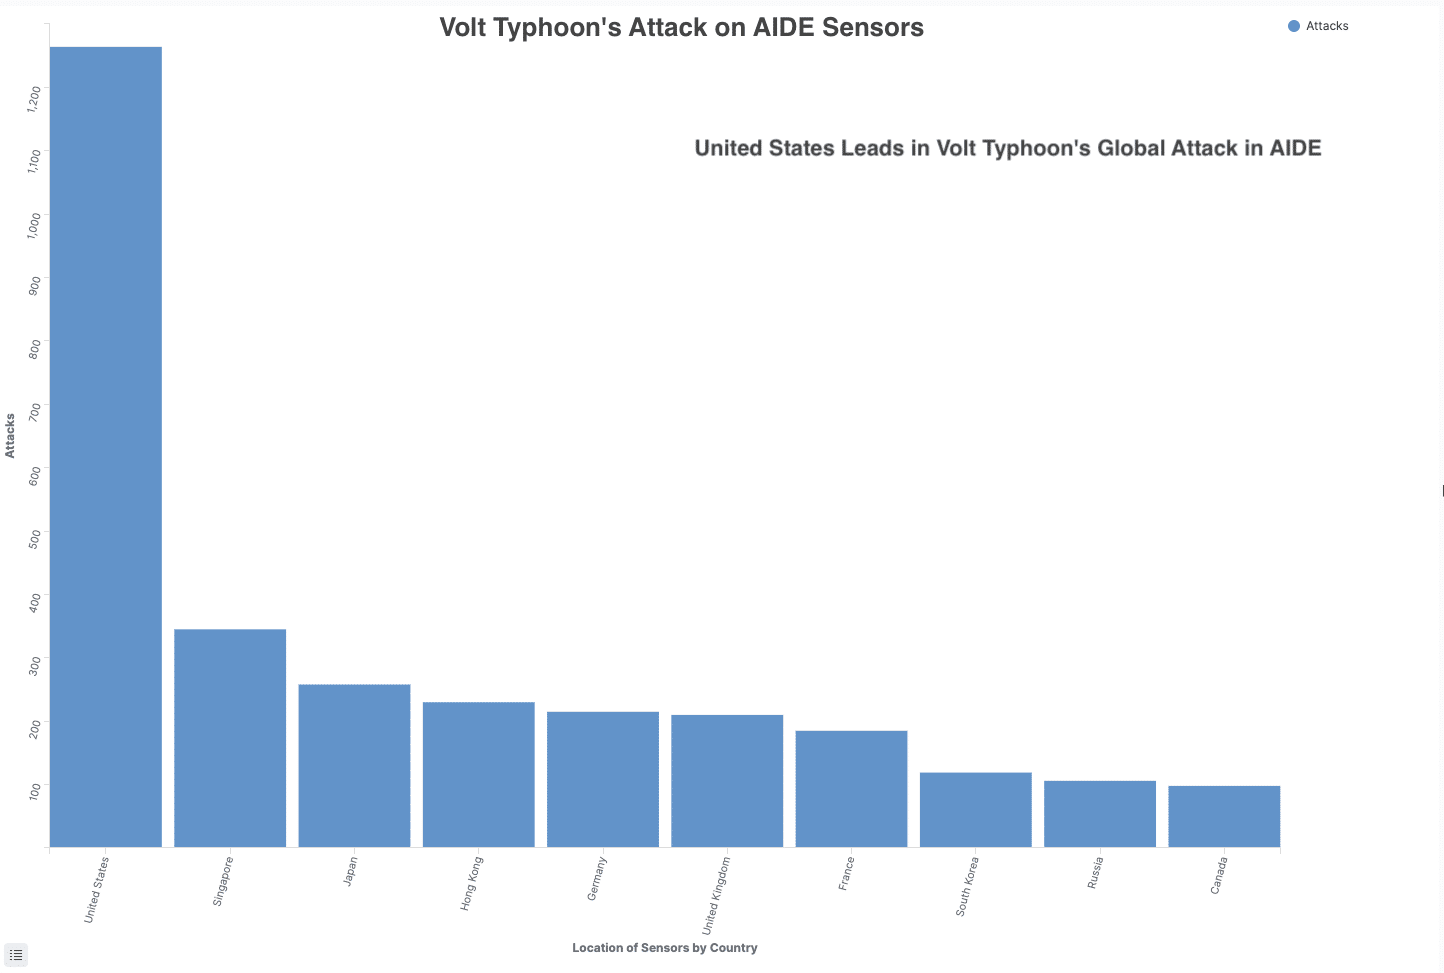
Zupełnie inną doktrynę reprezentuje Volt Typhoon. Ta wspierana przez Pekin grupa nie szuka rozgłosu ani pieniędzy. Ich obecność w systemach energetycznych, wodociągowych i komunikacyjnych USA (w tym w strategicznych bazach na wyspie Guam) ma charakter czysto militarny. Wykorzystują oni wyrafinowaną technikę Living off the Land (LotL) - nie instalują klasycznych wirusów, lecz przejmują legalne narzędzia administratorów systemu, co czyni ich niemal niemożliwymi do wykrycia przez tradycyjne systemy bezpieczeństwa. Eksperci wywiadu ostrzegają: Volt Typhoon nie kradnie danych, oni przygotowują pole bitwy. Ich celem jest uzyskanie możliwości zdalnego wyłączenia prądu i łączności w całych stanach w momencie, gdy wybuchnie otwarty konflikt zbrojny, co czyni ich najbardziej niebezpiecznym "uśpionym" zagrożeniem dla bezpieczeństwa narodowego.
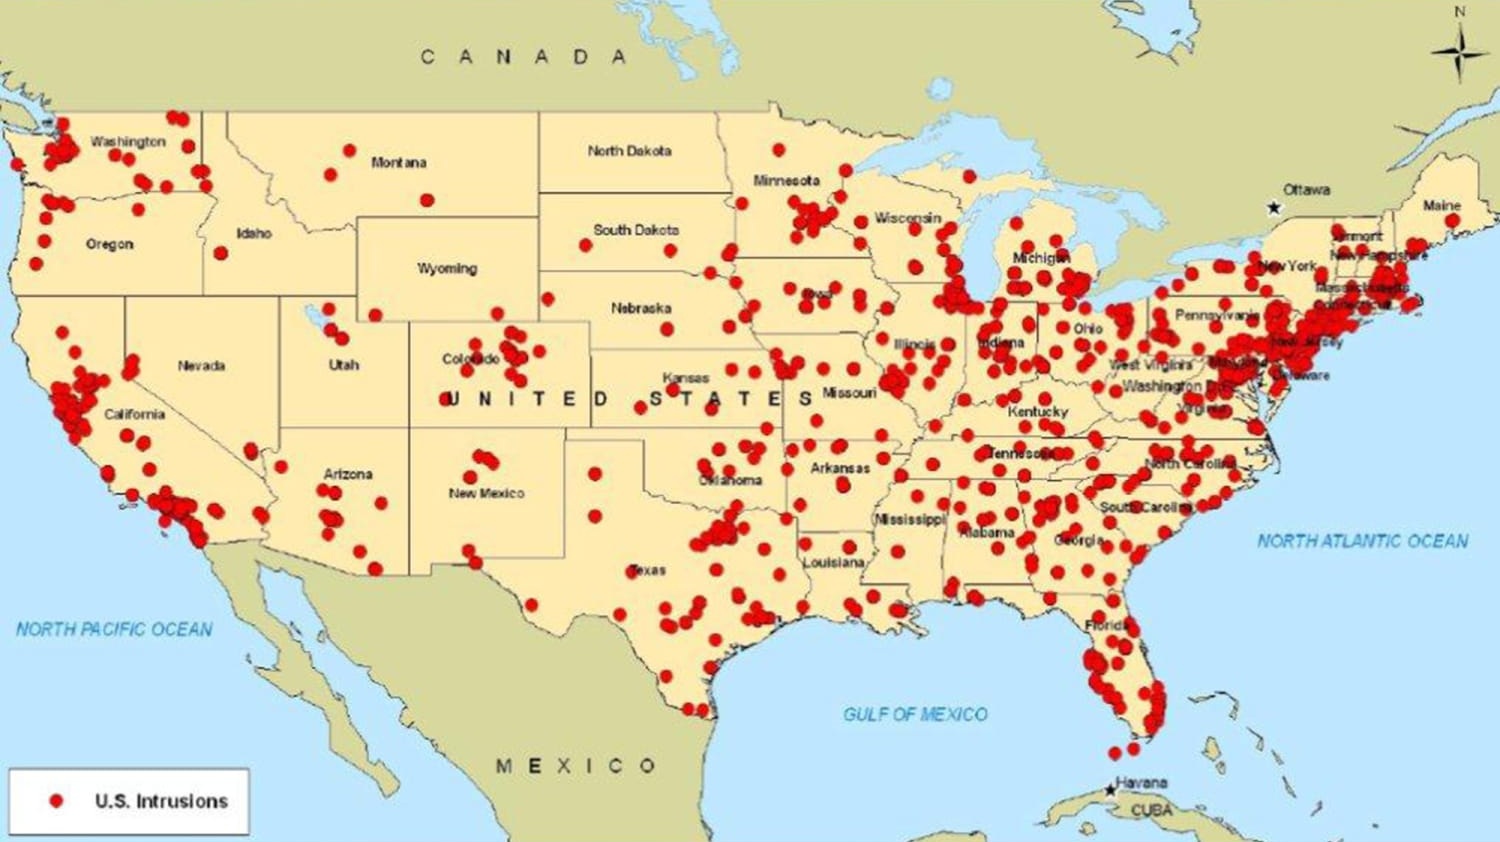
Starcie tych dwóch potęg z systemami obronnymi USA (takimi jak CISA czy NSA) to nieustanny wyścig zbrojeń. Podczas gdy LockBit atakuje brutalnie i głośno, Volt Typhoon porusza się jak cień wewnątrz krytycznych rur i kabli. Wspólny mianownik jest jeden: obie grupy wykorzystują słabości w łańcuchu dostaw i błędy ludzkie, aby zainfekować tysiące urządzeń jednocześnie. W 2026 roku obrona przed tymi grupami wymaga już nie tylko antywirusów, ale zaawansowanej Threat Intelligence i aktywnego polowania na intruzów (Threat Hunting) wewnątrz własnych sieci, zanim ci zdecydują się "pociągnąć za cyfrowy spust".
Operacja Olympic Games: Cyfrowa Bomba (2010)
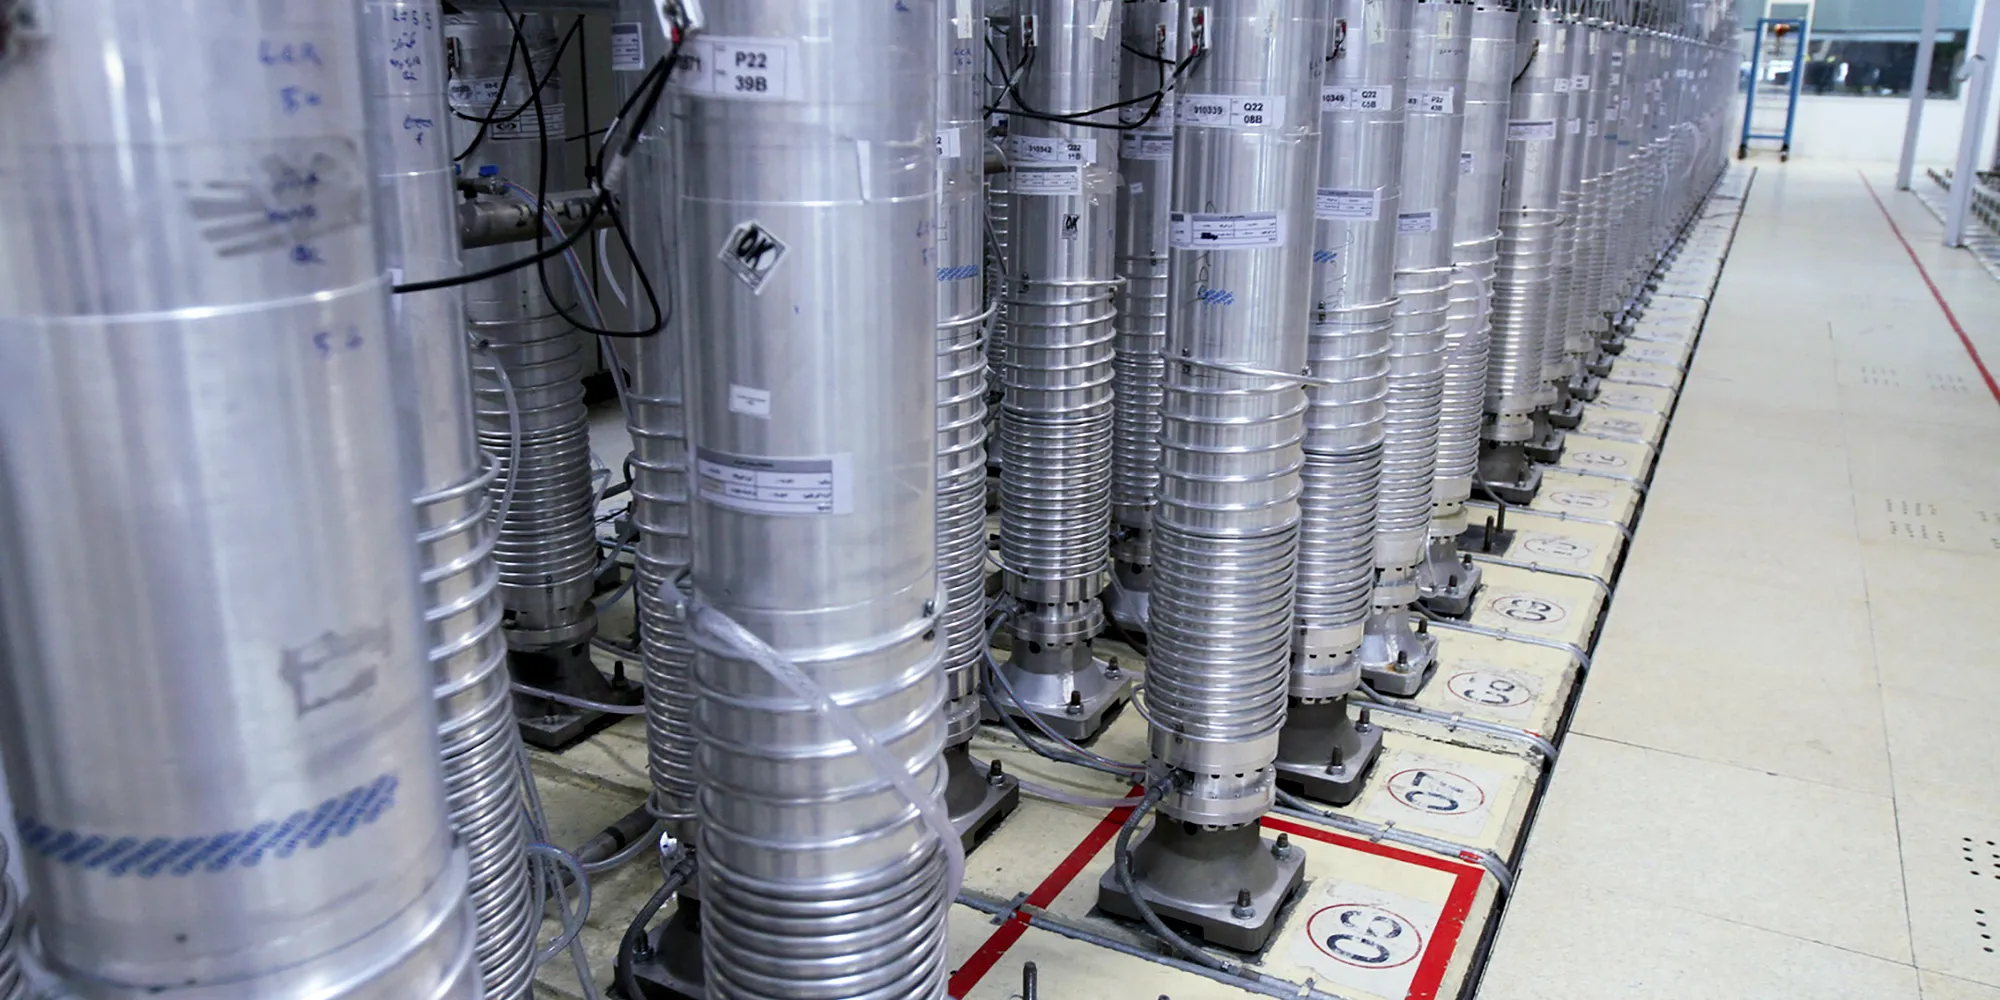
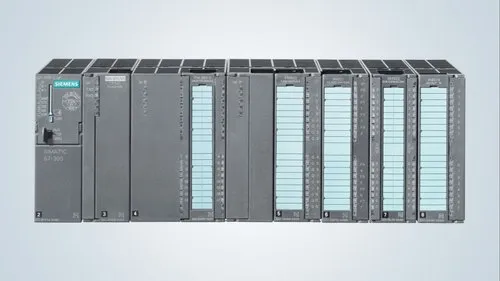
Stuxnet to absolutnie przełomowy moment w historii nowożytnych konfliktów zbrojnych - pierwszy w historii potwierdzony cyberatak, który wyrządził realne, katastrofalne w skutkach fizyczne zniszczenia w krytycznej infrastrukturze suwerennego państwa. Był to niezwykle skomplikowany, ważący pół megabajta robak komputerowy, stanowiący owoc ściśle tajnej współpracy między amerykańską agencją NSA i CIA oraz izraelską Jednostką 8200. Projekt, znany pod kryptonimem Operacja Olympic Games, został zainicjowany jeszcze przez administrację George'a W. Busha i z pełną mocą kontynuowany przez Baracka Obamę. Jego nadrzędnym, utajnionym celem było potajemne sabotowanie i drastyczne opóźnienie irańskiego programu nuklearnego, zlokalizowanego w silnie ufortyfikowanym, podziemnym ośrodku w Natanz. Zamiast ryzykować otwartą wojnę i bombardowania z powietrza, po raz pierwszy użyto złośliwego kodu jako precyzyjnej broni kinetycznej. Wirus został z chirurgiczną wręcz precyzją zaprojektowany tak, aby zinfiltrować konkretny model sprzętu - przemysłowe sterowniki PLC firmy Siemens (S7-315 i S7-417). Jego działanie polegało na subtelnych manipulacjach częstotliwością pracy silników podłączonych do wirówek wzbogacających uran (modelu IR-1). Stuxnet cyklicznie przyspieszał je do prędkości krytycznych, a następnie gwałtownie zwalniał, doprowadzając do potężnych wibracji i ostatecznego rozerwania delikatnych mechanizmów na strzępy.
To, co czyniło Stuxnet dziełem wybitnym z perspektywy inżynierii wojskowej, to bezprecedensowe wykorzystanie aż czterech nieznanych wcześniej luk w zabezpieczeniach systemu Windows (podatności typu Zero-Day) - zasobu o niewyobrażalnej wręcz wartości na czarnym rynku. Ponadto irańskie zakłady w Natanz były systemami „odciętymi od sieci” (tzw. air-gapped), co w teorii gwarantowało im absolutne bezpieczeństwo. Zespół tworzący Stuxneta przewidział to, modyfikując robaka tak, aby potrafił infekować komputery docelowe poprzez przenośne nośniki danych.
Wirus dostał się do obiektu za sprawą nieświadomych inżynierów i zewnętrznych wykonawców używających zainfekowanych dysków USB. Co więcej, podczas niszczenia wirówek, Stuxnet dokonywał ataku typu Man-in-the-Middle, wysyłając do operatorów w centrum kontroli fałszywą, uspokajającą telemetrię, pokazującą, że wszystkie systemy działają prawidłowo. Operacja zakończyła się gigantycznym sukcesem taktycznym, niszcząc blisko tysiąc wirówek i opóźniając irański program atomowy o kilka lat. Została jednak ostatecznie zdemaskowana, gdy wirus "wymknął się" z zakładu z powodu błędu w aktualizacji i zaczął infekować tysiące komputerów na całym świecie. Rozpoczęła ona zupełnie nową, przerażającą erę Cyber-Wojny, w której niewidzialny kod ostatecznie stał się bronią masowego rażenia o potencjale równym głowicom konwencjonalnym.
WannaCry: Globalny Szantaż (2017)
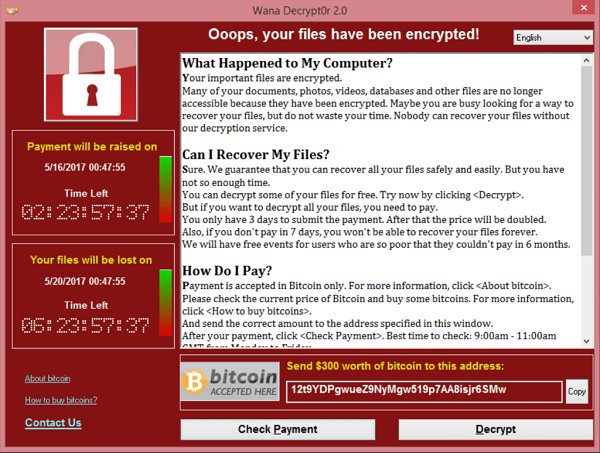
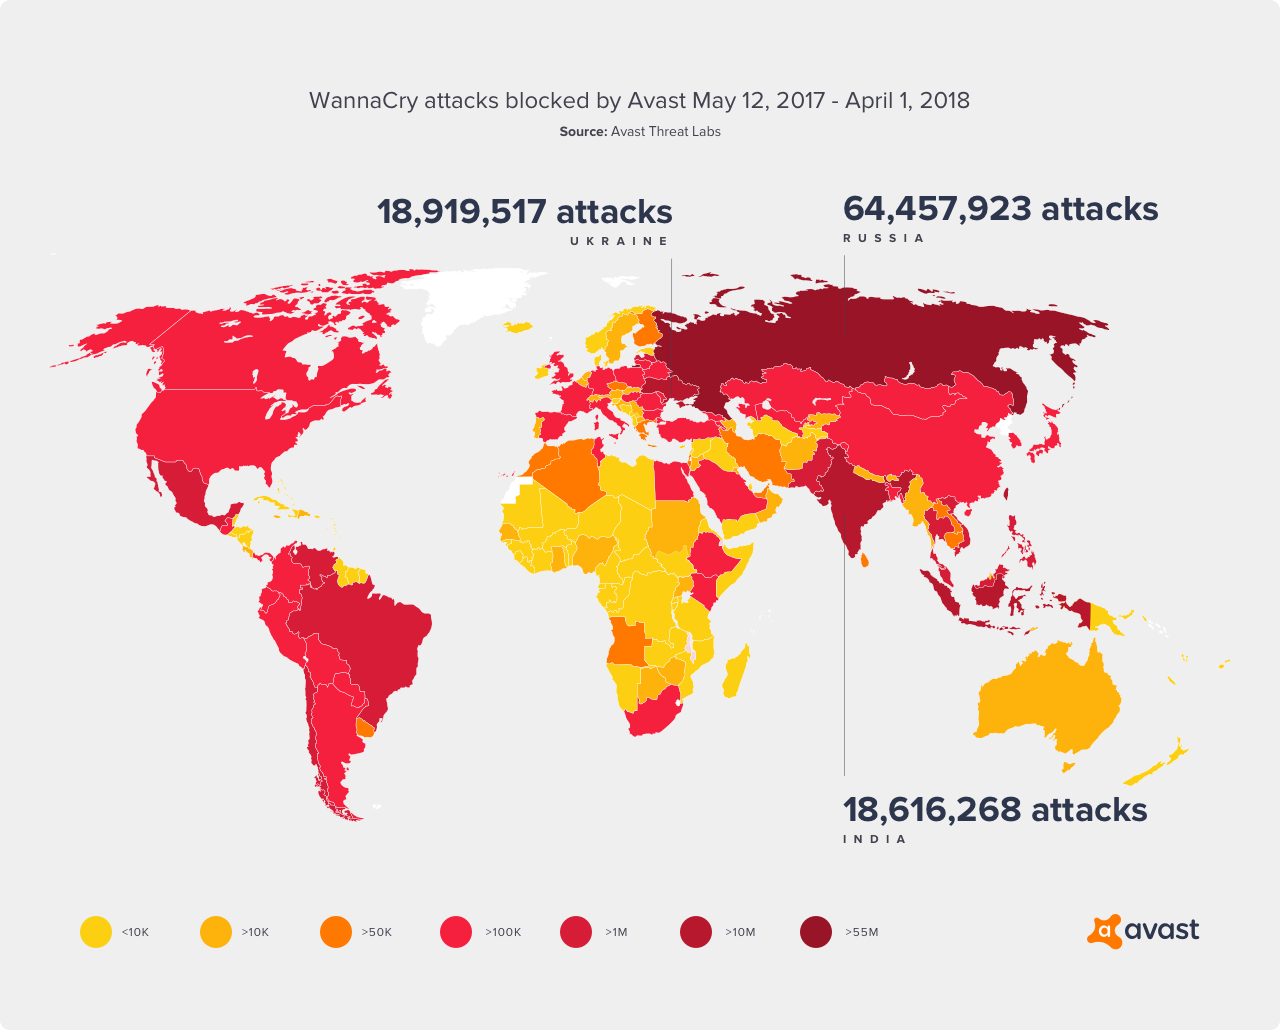
W słoneczny piątek 12 maja 2017 roku świat niespodziewanie stanął w obliczu największego i najbardziej niszczycielskiego ataku typu Ransomware w historii globalnej sieci. W ciągu zaledwie kilkunastu godzin wirus WannaCry rozprzestrzenił się jak pożar lasu, infekując ponad 300 000 komputerów w 150 krajach. Jego ofiarami padły kluczowe filary globalnej gospodarki i bezpieczeństwa publicznego: całkowicie sparaliżowano brytyjską publiczną służbę zdrowia (NHS) powodując przekierowywanie karetek i odwoływanie operacji ratujących życie, unieruchomiono logistykę gigantów przewozowych takich jak FedEx, wstrzymano produkcję w fabrykach samochodów Renault i Nissan, a także wyłączono systemy rosyjskiego MSW i hiszpańskich telekomów. Atak ten opierał się na katastrofalnym splocie okoliczności technologicznych i wywiadowczych. Wirus wykorzystywał lukę w protokole udostępniania plików SMBv1 w systemach Windows, nazwaną EternalBlue. Luka ta została pierwotnie odkryta i przez lata utrzymywana w ścisłej tajemnicy przez amerykańską agencję bezpieczeństwa NSA w celach szpiegowskich. Niestety, wirtualny arsenał NSA został wykradziony i publicznie opublikowany w sieci przez tajemniczą grupę hakerską nazywającą się Shadow Brokers, co dało przestępcom potężną broń wojskowej klasy.
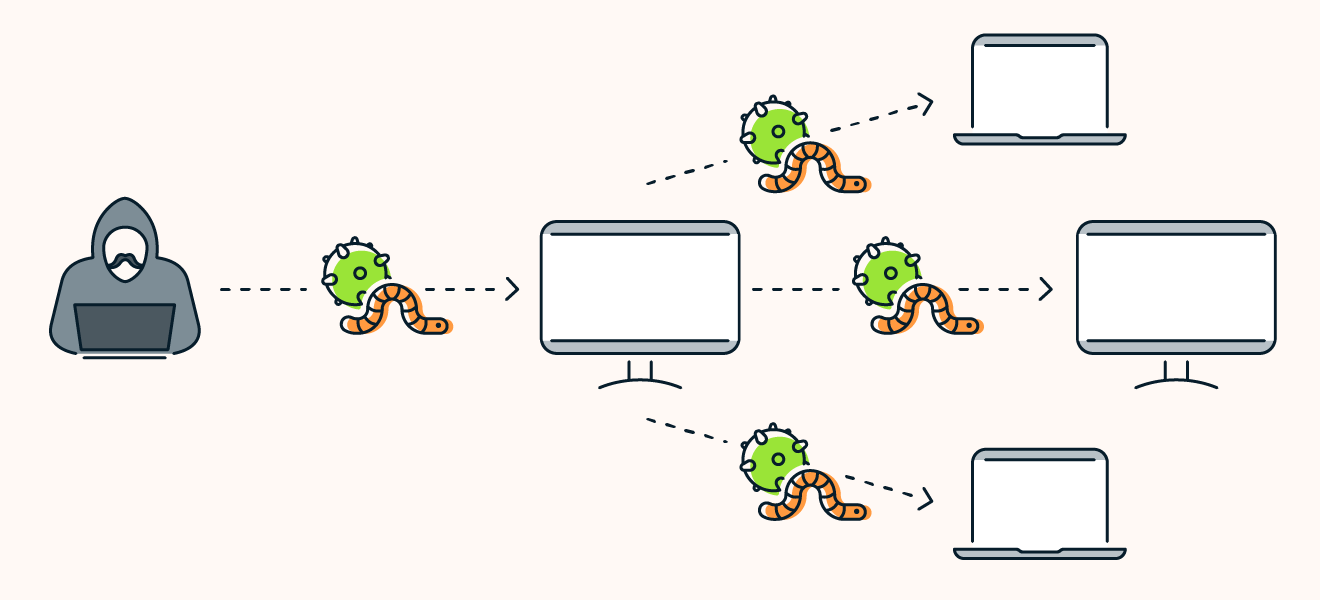
Za skomplikowaną architekturą i przeprowadzeniem ataku stała północnokoreańska państwowa grupa hakerska znana pod kryptonimem Lazarus Group, działająca pod bezpośrednimi rozkazami z Pjongjangu. Głównym celem tego bezprecedensowego uderzenia nie był klasyczny szpiegowski sabotaż, lecz masowe wymuszenie finansowe. Korea Północna, dławiona międzynarodowymi sankcjami gospodarczymi, desperacko poszukiwała nowych, niemożliwych do wyśledzenia źródeł twardej waluty. WannaCry szyfrował każdy plik na twardym dysku ofiary militarnym algorytmem, po czym wyświetlał żądanie okupu w wysokości od 300 do 600 dolarów, płatnych wyłącznie w kryptowalucie Bitcoin, w zamian za wirtualny klucz deszyfrujący. Co odróżniało WannaCry od zwykłego ransomware to fakt, że działał on również jako "robak" (worm) - po zainfekowaniu jednej maszyny w sieci, skanował ją w poszukiwaniu innych podatnych urządzeń i samodzielnie się na nie kopiował. Apokaliptyczny atak został ostatecznie powstrzymany niemal całkowicie przypadkiem przez młodego brytyjskiego analityka bezpieczeństwa (używającego pseudonimu MalwareTech), który badając kod wirusa, odkrył w nim zaimplementowany tzw. Kill Switch. Była to długa, niezarejestrowana domena internetowa; jej wykupienie przez badacza za kilkanaście dolarów dezaktywowało procedury szyfrujące na całym świecie. WannaCry na zawsze zmienił podejście do bezpieczeństwa, bezlitośnie udowadniając, jak dramatyczne skutki przynosi zaniedbanie aktualizacji systemowych oraz jak łatwo wyciek wojskowych narzędzi może zdestabilizować życie milionów obywateli.
Project Pegasus: Infiltracja Totalna
Pegasus to bez wątpienia najbardziej zaawansowane, potężne i przerażające autorskie oprogramowanie szpiegowskie (tzw. spyware) klasy wojskowej, stworzone przez powiązaną z wywiadem izraelską firmę cybernetyczną NSO Group. Został on stworzony w dobie rosnącej popularności komunikatorów szyfrujących typu end-to-end, które pozbawiły rządy możliwości klasycznego podsłuchiwania obywateli na węzłach telekomunikacyjnych. NSO Group zaczęła sprzedawać narzędzie rozwiązujące ten problem: oprogramowanie, które włamuje się bezpośrednio do urządzenia końcowego użytkownika. W przeciwieństwie do tradycyjnych wirusów, które wymagają od ofiary popełnienia błędu (np. kliknięcia w złośliwy link, czy pobrania pliku z poczty), najnowsze wersje Pegasusa opierają się na zaawansowanych atakach typu Zero-Click. Oznacza to, że złośliwy kod potrafi przejąć absolutną kontrolę nad najnowszym smartfonem z systemem operacyjnym iOS (Apple) lub Android, nie wymagając od ofiary absolutnie żadnej interakcji. Wystarczy, że operator wyśle specjalnie spreparowaną i ukrytą wiadomość iMessage lub wykona niewidoczne połączenie wideo przez WhatsApp, które samoistnie skasuje się z rejestru, aby urządzenie zostało całkowicie skompromitowane na poziomie najwyższych uprawnień administratorskich (root/jailbreak).
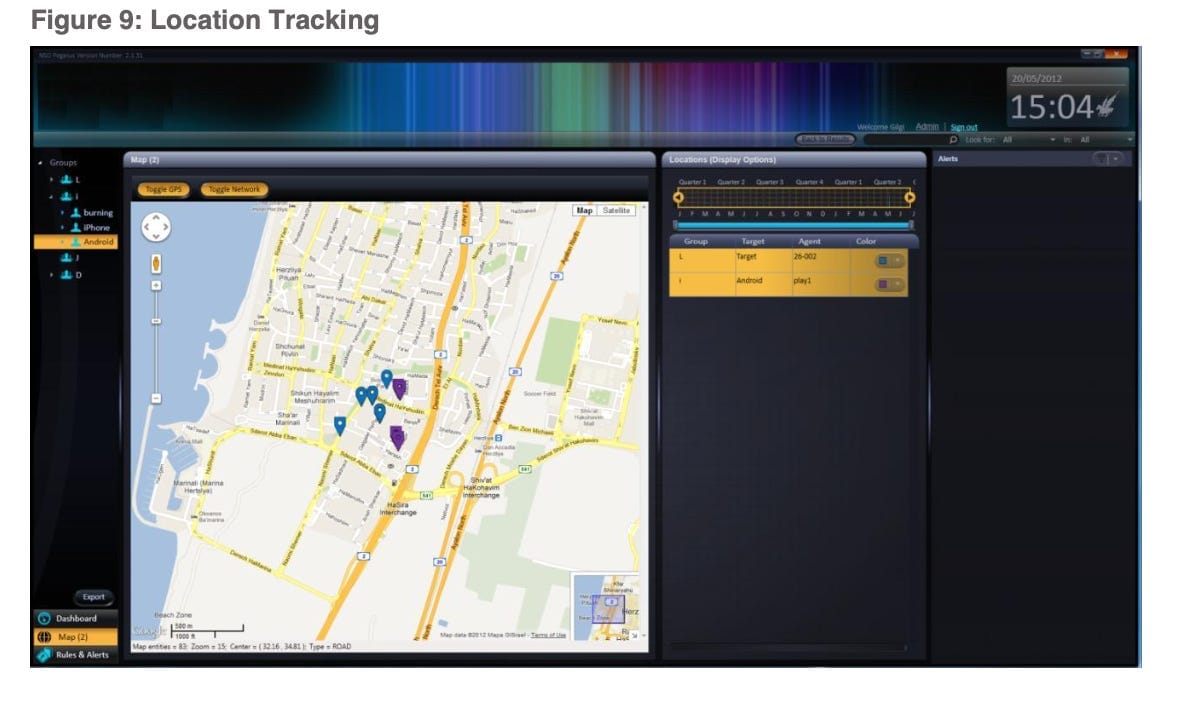
Gdy smartfon zostanie bezszelestnie zainfekowany, staje się doskonałym, noszonym w kieszeni narzędziem totalnej inwigilacji. Zdalny operator zyskuje pełny, niewykrywalny dostęp do całego cyfrowego życia ofiary. Może w dowolnym momencie włączyć mikrofon w trybie "ambient listening" rejestrując rozmowy w otoczeniu, uruchomić kamerę przednią lub tylną, śledzić dokładną lokalizację GPS w czasie rzeczywistym, przeglądać ukryte zdjęcia oraz - co najważniejsze - kopiować każdą wpisywaną wiadomość na komunikatorach takich jak Signal czy Telegram, zanim zostanie ona zaszyfrowana i wysłana. Choć NSO Group oficjalnie twierdzi, że sprzedaje licencje wyłącznie sprawdzonym rządom i służbom państwowym do walki z terroryzmem oraz zorganizowaną przestępczością narokotykową, międzynarodowe śledztwa dziennikarskie w ramach Project Pegasus udowodniły masowe nadużycia. Oprogramowanie to stało się brutalnym narzędziem opresji, chętnie używanym przez dyktatury i autokracje do śledzenia dysydentów, inwigilacji prawników praw człowieka, opozycji politycznej oraz niezależnych dziennikarzy (w tym bliskich zamordowanego Dżamala Chaszukdżiego). Sukces Pegasusa stworzył niebezpieczny, globalny wolny rynek broni cyfrowej, stając się mrocznym symbolem nowej ery, w której prywatność cyfrowa została permanentnie zniszczona.
Operacja Sunburst: Atak na Łańcuch Dostaw
W grudniu 2020 roku wybuchła afera określana mianem operacji Sunburst, która zaszokowała ekspertów bezpieczeństwa i do dziś uznawana jest za jeden z najbardziej wyrafinowanych, cichych i dalekosiężnych aktów masowego cyberszpiegostwa w historii Stanów Zjednoczonych. W przeciwieństwie do głośnych, destrukcyjnych ataków uderzających bezpośrednio w bramy docelowych ofiar, wysoce wyspecjalizowani rosyjscy hakerzy - powszechnie przypisywani do wspieranej przez państwo grupy APT29 (Cozy Bear) pracującej dla rosyjskiego wywiadu zagranicznego SWR - zastosowali strategię konia trojańskiego na niespotykaną skalę. Hakerzy potajemnie włamali się do systemów deweloperskich teksańskiej firmy informatycznej SolarWinds, tworzącej niezwykle popularne i zaufane na całym świecie oprogramowanie do zarządzania i monitorowania infrastrukturą sieciową o nazwie Orion. Po trwającej miesiącami, cierpliwej infiltracji korporacji, hakerzy zaimplementowali swój starannie ukryty, złośliwy kod z tylną furtką (backdoor) bezpośrednio do najnowszej aktualizacji tego flagowego oprogramowania. Kiedy firma podpisała tę aktualizację swoimi autentycznymi certyfikatami bezpieczeństwa i opublikowała dla klientów, sama nieświadomie rozprowadziła groźnego konia trojańskiego do najważniejszych instytucji.
Klienci, postępując zgodnie z dobrymi praktykami bezpieczeństwa, masowo instalowali dostarczoną "poprawkę". Dzięki temu hakerzy uzyskali bezszelestne wejście do głęboko strzeżonych, wewnętrznych sieci ponad 18 000 najbardziej kluczowych podmiotów na świecie. Na liście zainfekowanych i długotrwale inwigilowanych instytucji znalazły się korporacje z listy Fortune 500 (w tym sam Microsoft), liczne szpitale, instytucje finansowe, a także najpoufniejsze organizacje rządowe USA: Pentagon, Departament Skarbu, Departament Bezpieczeństwa Krajowego, Departament Energii oraz agencje zarządzające amerykańskim arsenałem nuklearnym. Był to podręcznikowy i przeprowadzony z absolutną perfekcją Supply Chain Attack (Atak na Łańcuch Dostaw). Zamiast bezskutecznie szturmować silnie strzeżone cyfrowe twierdze poszczególnych ministerstw, uderzono w znacznie słabiej chronionego podwykonawcę, którego oprogramowanie już posiadało uprawnienia administracyjne w tych sieciach. Zanim atakujący zostali przypadkowo wykryci przez inżynierów firmy FireEye, mieli nieprzerwany, wielomiesięczny dostęp do najbardziej poufnych tajemnic rządowych, czytając maile dyplomatów i kradnąc kluczowe dane operacyjne.
DarkSide: Paraliż Energetyczny (2021)
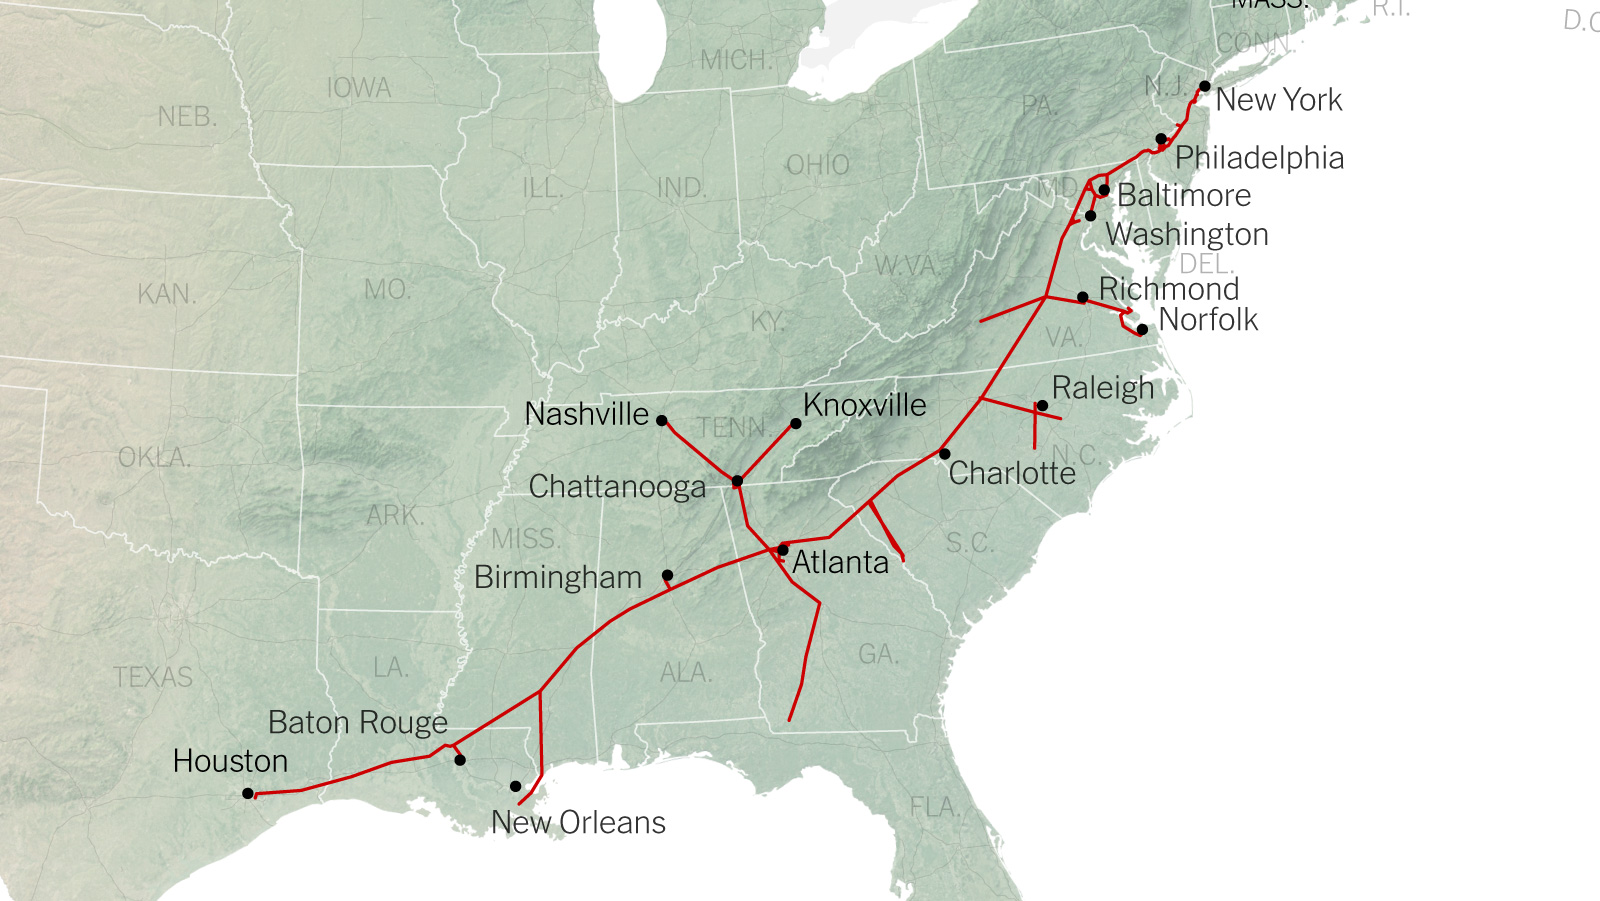
Wydarzenia z maja 2021 roku obnażyły przerażającą prawdę o kruchym stanie światowej infrastruktury i pokazały, jak drastycznie współczesne państwo oparte na technologii cyfrowej jest podatne na zuchwały cyber-szantaż. Wtedy to zorganizowana, działająca głównie na terenie Rosji i Europy Wschodniej grupa hakerska DarkSide przeprowadziła potężny, bezwzględny cyberatak na systemy informatyczne operatora Colonial Pipeline - krytycznej arterii logistycznej przesyłającej codziennie dziesiątki milionów litrów benzyny, oleju napędowego i paliwa lotniczego, odpowiedzialnej za blisko 45% dostaw na całe gęsto zaludnione Wschodnie Wybrzeże Stanów Zjednoczonych.
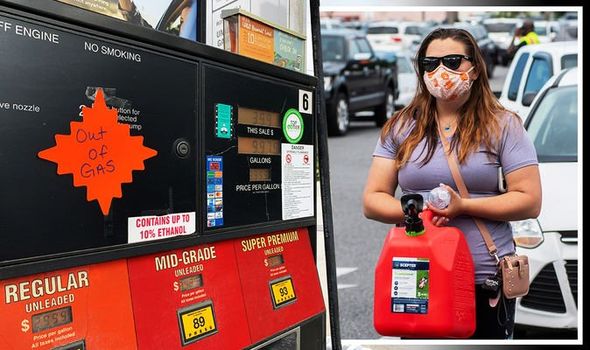
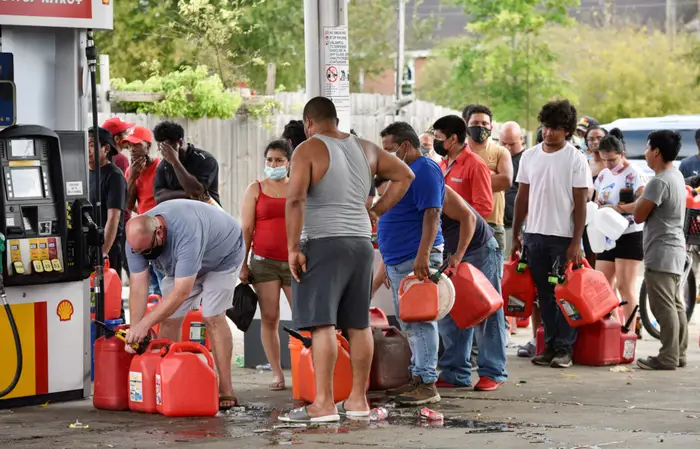
Choć sam atak w rzeczywistości dotknął bezpośrednio "jedynie" komputery firmowe i skomplikowany system rozliczeniowy przedsiębiorstwa, zarząd, z obawy przed potencjalnym przeniknięciem wirusów do głównego systemu kontroli automatyki przemysłowej sterującej rurami (oraz niemożnością poprawnego fakturowania setek tysięcy klientów), podjął dramatyczną i bezprecedensową decyzję o natychmiastowym i całkowitym zamknięciu ponad 8800 kilometrów strategicznego rurociągu. To posunięcie błyskawicznie zainicjowało efekt domina w realnym świecie. Setki stacji benzynowych zgłosiły braki, a panika wywołana w mediach społecznościowych spowodowała masowe wykupywanie paliwa przez przerażonych obywateli na zapas w plastikowych kanistrach, kanistrach domowych i wrakach aut, co tylko pogłębiło stan klęski. Część lotnisk zmuszona była odwoływać lub zmieniać trasy dalekodystansowych lotów.
W obliczu galopującego, wyniszczającego amerykańską gospodarkę kryzysu narodowego i wywieranej z każdej strony politycznej presji, dyrekcja Colonial Pipeline ugięła się i niecałe 24 godziny po ataku po kryjomu zapłaciła przestępcom żądany okup w niewyobrażalnej kwocie 75 Bitcoinów (wycenianych wówczas na około 4,4 miliona dolarów), by zdobyć narzędzie do odzyskania swoich cennych baz danych. Narzędzie de-szyfrujące działało zresztą na tyle wolno, że firma i tak musiała posiłkować się własnymi starymi kopiami zapasowymi, co dodatkowo obnażyło jej ogromne błędy i słabości w architekturze zabezpieczeń. Ten mrożący krew w żyłach incydent wyniósł na nowe wyżyny model biznesowy Ransomware-as-a-Service (RaaS) - "cyber-przestępczości jako usługi", gdzie elitarni programiści tworzą skomplikowane i bezlitosne złośliwe oprogramowanie, by następnie wynajmować je za procent od zysków mniejszym, mniej zaawansowanym grupom hakerskim wyspecjalizowanym jedynie we włamywaniu się do konkretnych, źle zabezpieczonych sieci (tzw. affiliates). W odpowiedzi na rozmiar wywołanej katastrofy, prezydent USA powołał specjalną sekcję wymierzoną przeciwko RaaS i oficjalnie ogłosił uznanie uderzeń ransomware zagrażających infrastrukturze krytycznej i życiu państwa za formę współczesnego terroryzmu, co poskutkowało wyjątkowo rzadkim, częściowym odzyskaniem okupu przez cyfrowych śledczych z FBI poprzez śledzenie transakcji w zdecentralizowanym portfelu przestępców na blockchainie.
Era AI: Deepfake i Inżynieria Społeczna
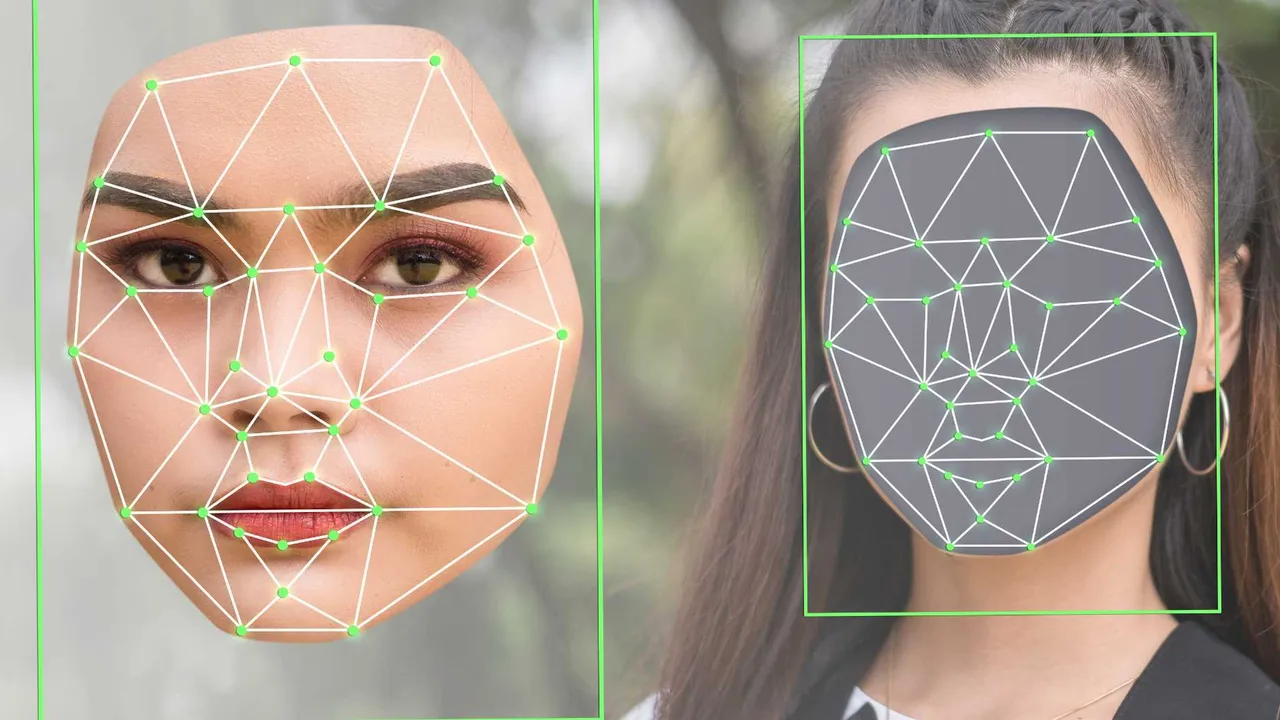
Ostatnie lata brutalnie uświadomiły społeczeństwu, że współczesne, zaawansowane zagrożenia cyfrowe błyskawicznie i niemal niedostrzegalnie wchodzą w najbardziej przerażającą, trudną do kontrolowania fazę - erę Sztucznej Inteligencji (AI) i uczenia maszynowego. Zdecydowanie najgłośniejszą i najbardziej podstępną z nowych broni asymetrycznych staje się powszechnie dostępna technologia Deepfake. Wykorzystując skomplikowane sieci neuronowe (w tym Generative Adversarial Networks - GANs), technologia ta pozwala na szybkie i bezkosztowe generowanie hiperrealistycznych nagrań wideo i niezwykle dokładnych, cyfrowych replik audio. Dzięki temu przestępcy, a także sponsorowane przez wrogie państwa farmy trolli, są w stanie wyprodukować perfekcyjnie zmanipulowane nagrania, na których prezydenci mocarstw wypowiadają nieistniejące deklaracje wojenne, kandydaci polityczni składają szokujące oświadczenia prowadzące do fali społecznych zamieszek, a prezesi spółek giełdowych rzekomo ogłaszają bankructwa firm. Ten niewidzialny arsenał pozwala na masowe i zautomatyzowane prowadzenie niezwykle brudnych operacji dezinformacyjnych i psychologicznych na niespotykaną w dziejach ludzkości skalę, celowo zasiewając wątpliwości u obywateli i podważając fundamenty samego pojęcia prawdy cyfrowej w otwartych demokracjach.
Zagrożenie ze strony sztucznej inteligencji daleko wykracza poza tworzenie kłamliwych obrazów wideo i polityczną propagandę. Złośliwi aktorzy zaprzęgają dzisiaj olbrzymią moc Wielkich Modeli Językowych (LLM) do całkowitej automatyzacji zorganizowanej i skrajnie wyrafinowanej inżynierii społecznej. Generują oni na masową skalę niesłychanie dopracowane, spersonalizowane do perfekcji ataki wymierzone w wybrane cele biznesowe - tzw. Spear Phishing, które obecnie są niemal niemożliwe do odróżnienia od prawdziwych, merytorycznych wiadomości od przełożonych czy zaufanych partnerów handlowych. Głosowe oszustwa potrafią w czasie rzeczywistym klonować głosy bliskich, aby wyłudzać w panice środki finansowe za pomocą tzw. ataków "na wnuczka" nowej generacji.
Co więcej, w strefie militarnej, algorytmy sztucznej inteligencji wykorzystywane są ofensywnie do "fuzzingu" - procesu błyskawicznego skanowania w poszukiwaniu nowych błędów w architekturach systemów informatycznych z prędkością wykraczającą poza możliwości ludzkich badaczy. Generowane są inteligentne warianty złośliwego oprogramowania ewoluujące "w locie", aby zmylić i oszukać obronne systemy antywirusowe. Walka między napastnikami tworzącymi skrypty uderzeniowe a platformami chroniącymi infrastrukturę stała się wirtualnym wyścigiem zbrojeń i starciem surowych i chłodnych algorytmów na niewidzialnym polu bitwy.